检测合约所有权是否已放弃的工具
在ERC-20代币标准里,部署合约的地址会自动获得一个特权账户——所有者(Owner),它能修改代币税费、暂停交易、甚至增发代币。2026年GoPlus Security披露过一个案例:Ronaldinho推出的STAR10代币因为所有权没放弃,团队可以随意销毁任何持有者的代币,所有人的资产都有被无预警清零的风险。
这是代币投资里最关键的技术防线之一——合约所有权是否已放弃(Ownership Renounced)。放弃所有权意味着开发团队主动销毁了这把钥匙,任何人都无法再远程修改合约逻辑或动你的资产。
各大交易所注册链接:
所有权没放弃,等于给项目方留了一扇随时能开的后门
保留所有者权限的合约,项目方能做的事情远比你想的多。无限增发:调用mint函数无限制印新币稀释你的持仓,低流动性代币增发后价格直接归零。拉黑地址:把特定钱包加入黑名单禁止买卖,STAR10就有这个风险。修改税费:撤退前把买卖税从0%拉到99%,你的币直接卖不出去。更改合约逻辑:用可升级代理模式的合约,Owner能替换背后代码,2026年有个DeFi漏洞攻击就是代理合约被接管导致数百万美元损失。提取池资金:直接从合约里抽走LP,一次性Rug Pull。
所有ERC-20合约都有公开的owner()函数,关键看这个owner地址是不是被设成了零地址(0x000...0000)。放弃所有权的核心定义就是:owner变量被设为零地址,任何账户都无法再调用需要owner权限的函数,项目方改不了任何参数。
四种主流检测工具,从入门到深度

Etherscan手动查——最基础也最可靠。 搜索框粘贴合约地址进详情页,点Contract标签,找到Read Contract区域搜索owner()函数。返回值如果是0x000...dEaD这类全零地址,说明已放弃。同时看Write Contract里有没有renounceOwnership函数被调用过的记录。如果页面标了Proxy说明是可升级合约,即便owner显示零地址背后仍可能有管理员权限,需要进一步检查。适合任何代币买入前的快速验证,可信度最高但需要你能看懂函数返回值。
TokenSniffer——一键扫描的快速评分。 访问tokensniffer.com粘贴地址选好网络,几秒钟返回0到100的风险评分,重点看Ownership Renounced是否标记为Pass。它会自动扫描蜜罐、隐藏铸币函数、黑名单逻辑和危险所有者权限,结果用数字和清晰解释呈现。适合快速筛大量代币,技术门槛极低,但合约没被它数据库收录的话结果可能不完整,不能替代深度检查。
GoPlus Security——覆盖面最广的多维检测。 访问gopluslabs.io点Token Security,粘贴地址3秒内返回30多项安全检测报告。重点看owner_address字段是否为零地址、owner_change_risk是否标高风险、hidden_owner是否存在隐藏权限、proxy字段是否用了可升级模式。每个检测项都有安全、警告、高风险三级标记加通俗解释,覆盖30多条链。适合技术背景有限但想要完整风险评估的用户。
DEXTools——综合型审计面板。 访问dextools.io搜地址或代币名进详情页,找Audit标签看Ownership Renounced状态、Honeypot检测、流动性锁定、买卖税费等。DextScore综合评分80分以上通常意味着通过了基本安全检查。适合中等以上资金投入前的完整扫描,功能全面但隐藏所有者检测不如GoPlus。
四种工具怎么选?一张表说清楚
| 对比维度 | Etherscan | TokenSniffer | GoPlus | DEXTools |
|---|---|---|---|---|
| 操作复杂度 | 中 | 极低 | 低 | 低 |
| 所有权放弃检测 | 手动查owner() | 自动报告 | 30+维度深度扫描 | 审计面板直接显示 |
| 隐藏所有者检测 | ❌ | ⚠️部分 | ✅ | ❌ |
| 代理合约检测 | 需手动看 | ⚠️部分 | ✅ | ✅ |
| 多链支持 | 各链独立 | 主流EVM | 30+条链 | 130+条链 |
| 技术门槛 | 中等 | 极低 | 低 | 低 |
日常筛币用TokenSniffer或GoPlus做第一轮过滤,选出所有权已放弃的。大资金投入前用DEXTools做流动性和持币分布分析,再用Etherscan手动验一次owner地址,三重验证能避开绝大部分所有权未放弃的坑。
一个必须避开的陷阱:可升级代理

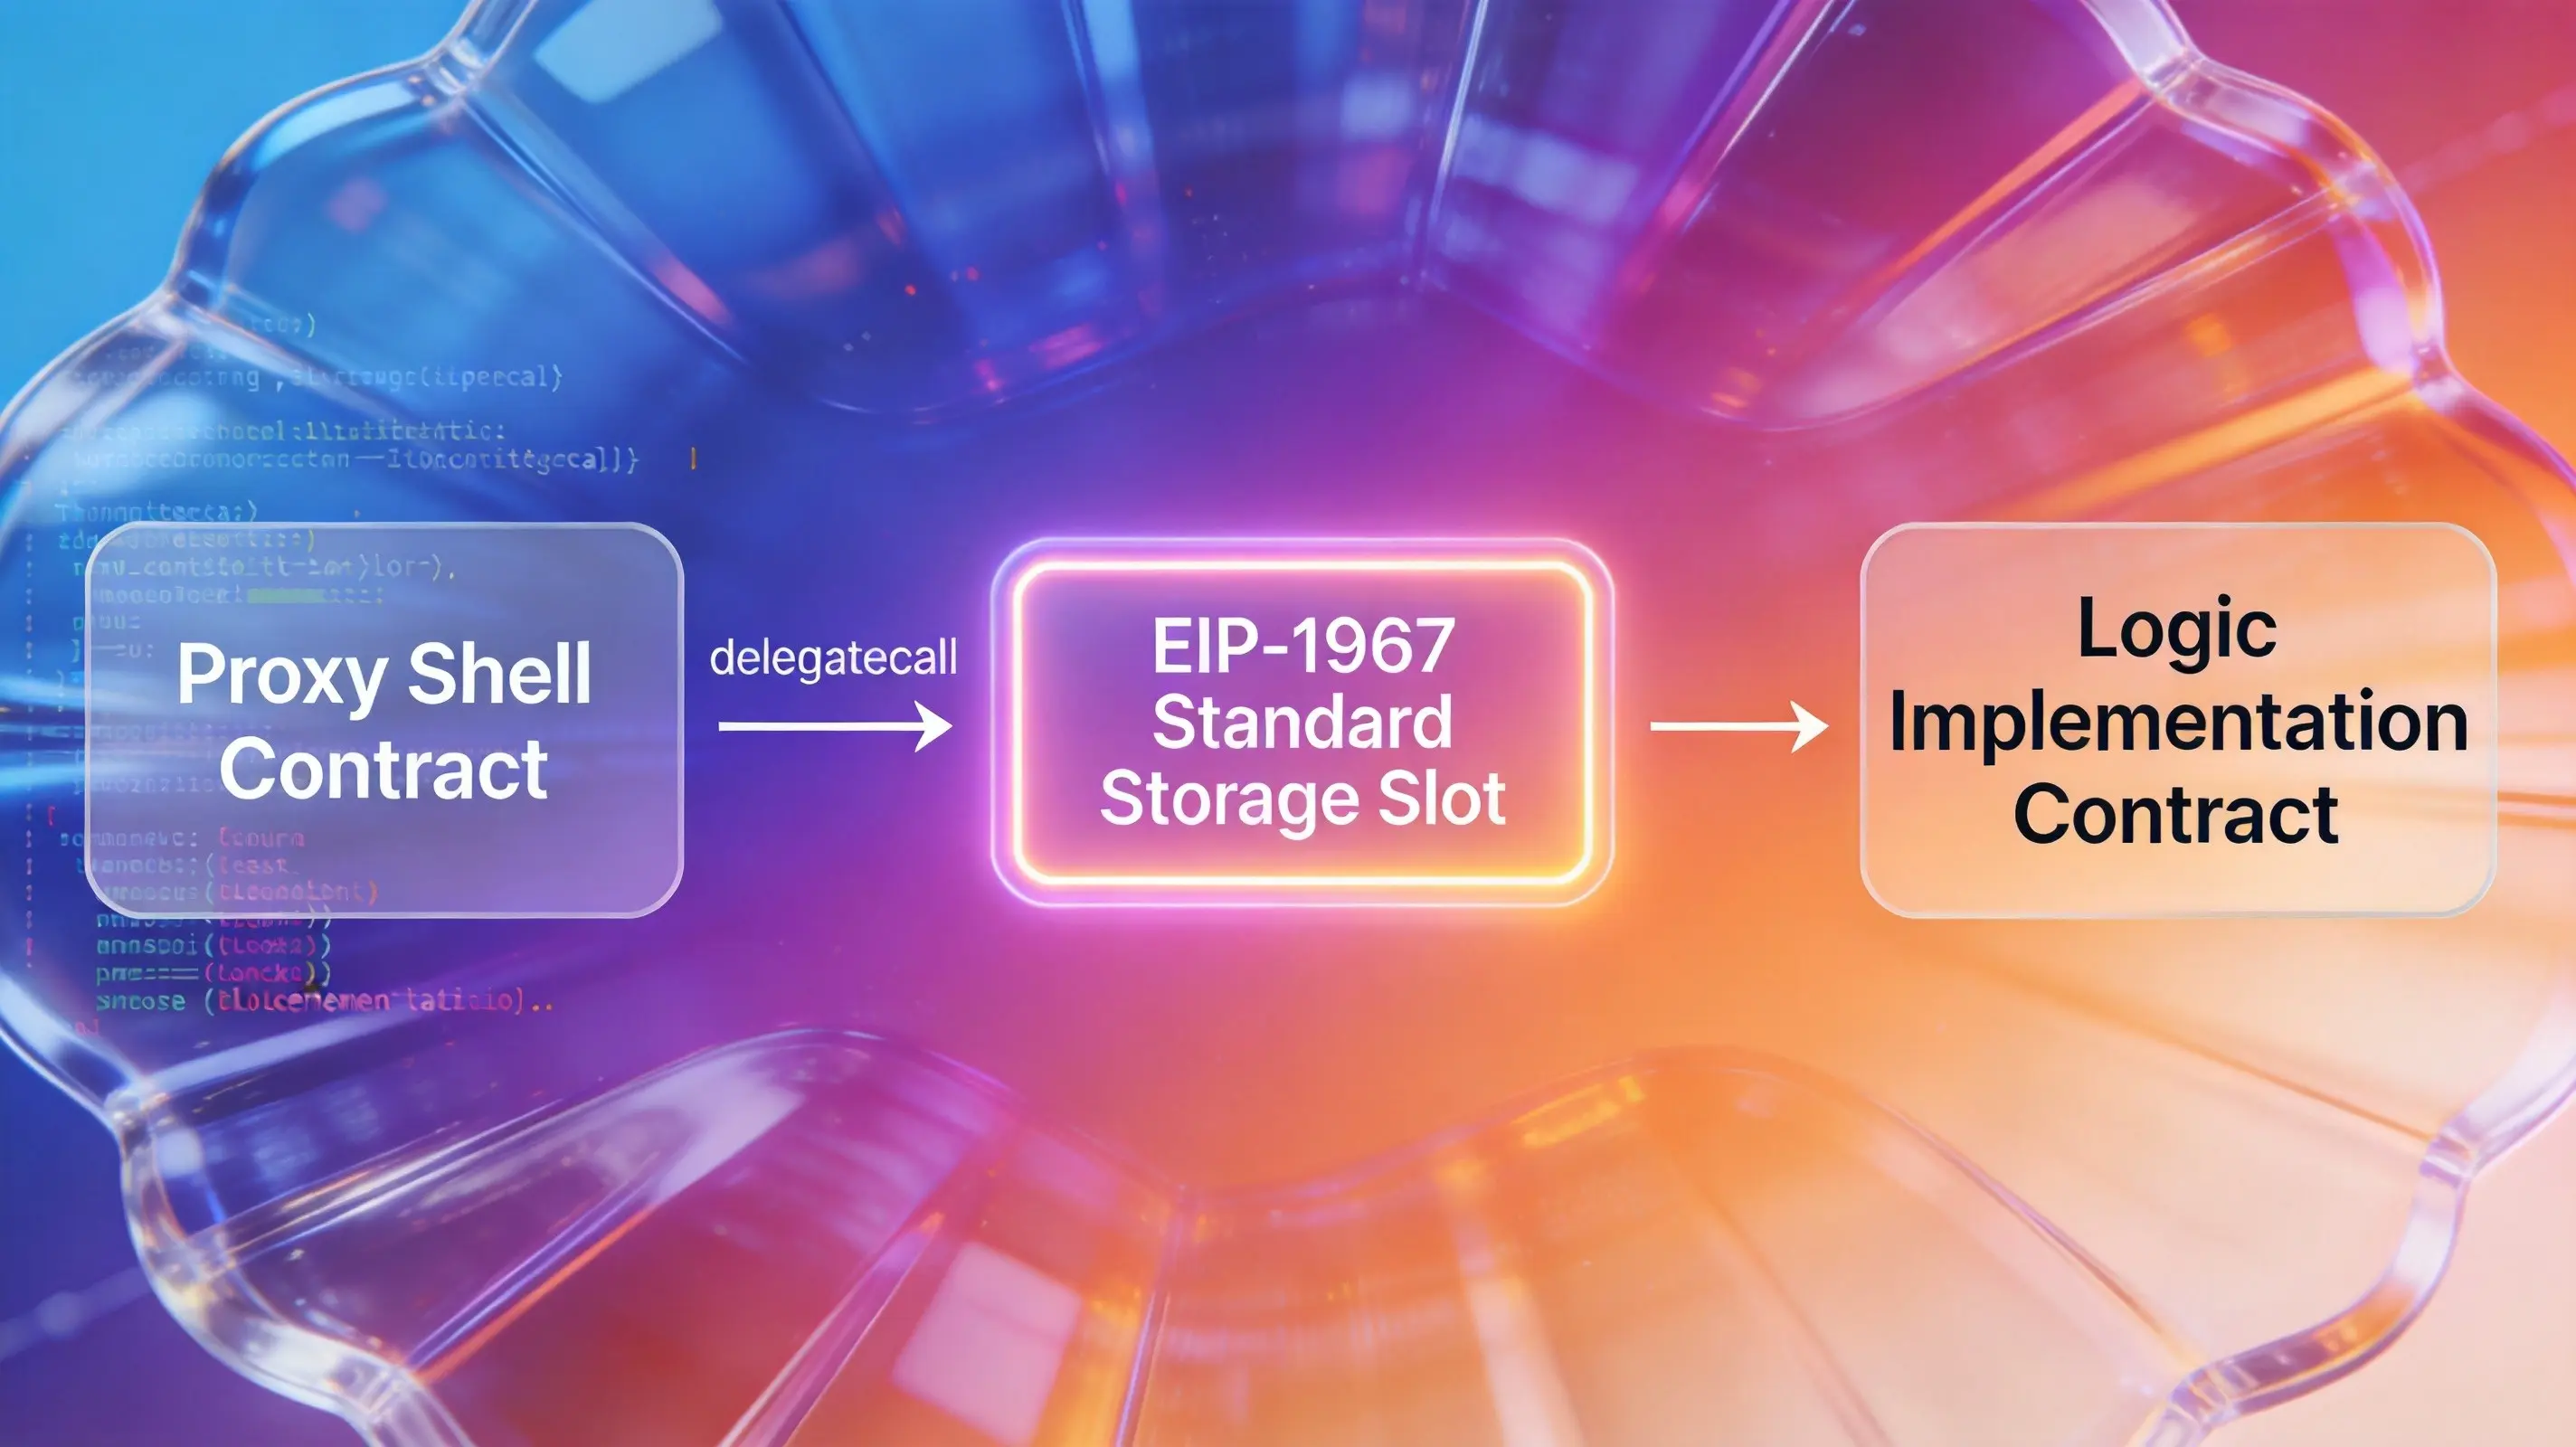
有些DeFi协议用代理合约模式实现迭代更新,用户跟固定地址的代理合约交互,代理指向背后可替换的逻辑合约。即便代理显示所有权已放弃,背后逻辑合约或管理员地址仍可能有修改权限。
怎么发现?Etherscan看有没有Proxy标记,合约代码里搜delegatecall和implementation关键字,GoPlus看proxy字段风险评级。如果可以升级,确认升级权限是否已转让给多签钱包或时间锁——至少说明不是单点控制。2026年监管趋势已经明确,审计报告只对那一秒的代码负责,可升级合约或保留多签权限的项目,审计有效性会大打折扣。
各工具核心操作速查
| 工具 | 核心操作 | 关键字段 |
|---|---|---|
| Etherscan | 详情页→Read Contract→找owner() | 返回零地址即已放弃 |
| TokenSniffer | 输地址→看评分明细 | Ownership Renounced标Pass |
| GoPlus | 输地址→看安全报告 | owner_address + owner_change_risk |
| DEXTools | 详情页→Audit标签 | Ownership Renounced状态 |
检测所有权是否放弃不是避免Rug Pull的唯一防线,但它是不可跳过的第一道铁闸。每次买新代币前花两分钟跑一遍,远离保留后门的项目方,把钱留在自己手里而不是别人的钥匙下面。
免责声明:本文仅为代币安全检测工具科普,不构成投资建议。操作自负。