检测合约能不能增发:2026年防砸盘工具箱
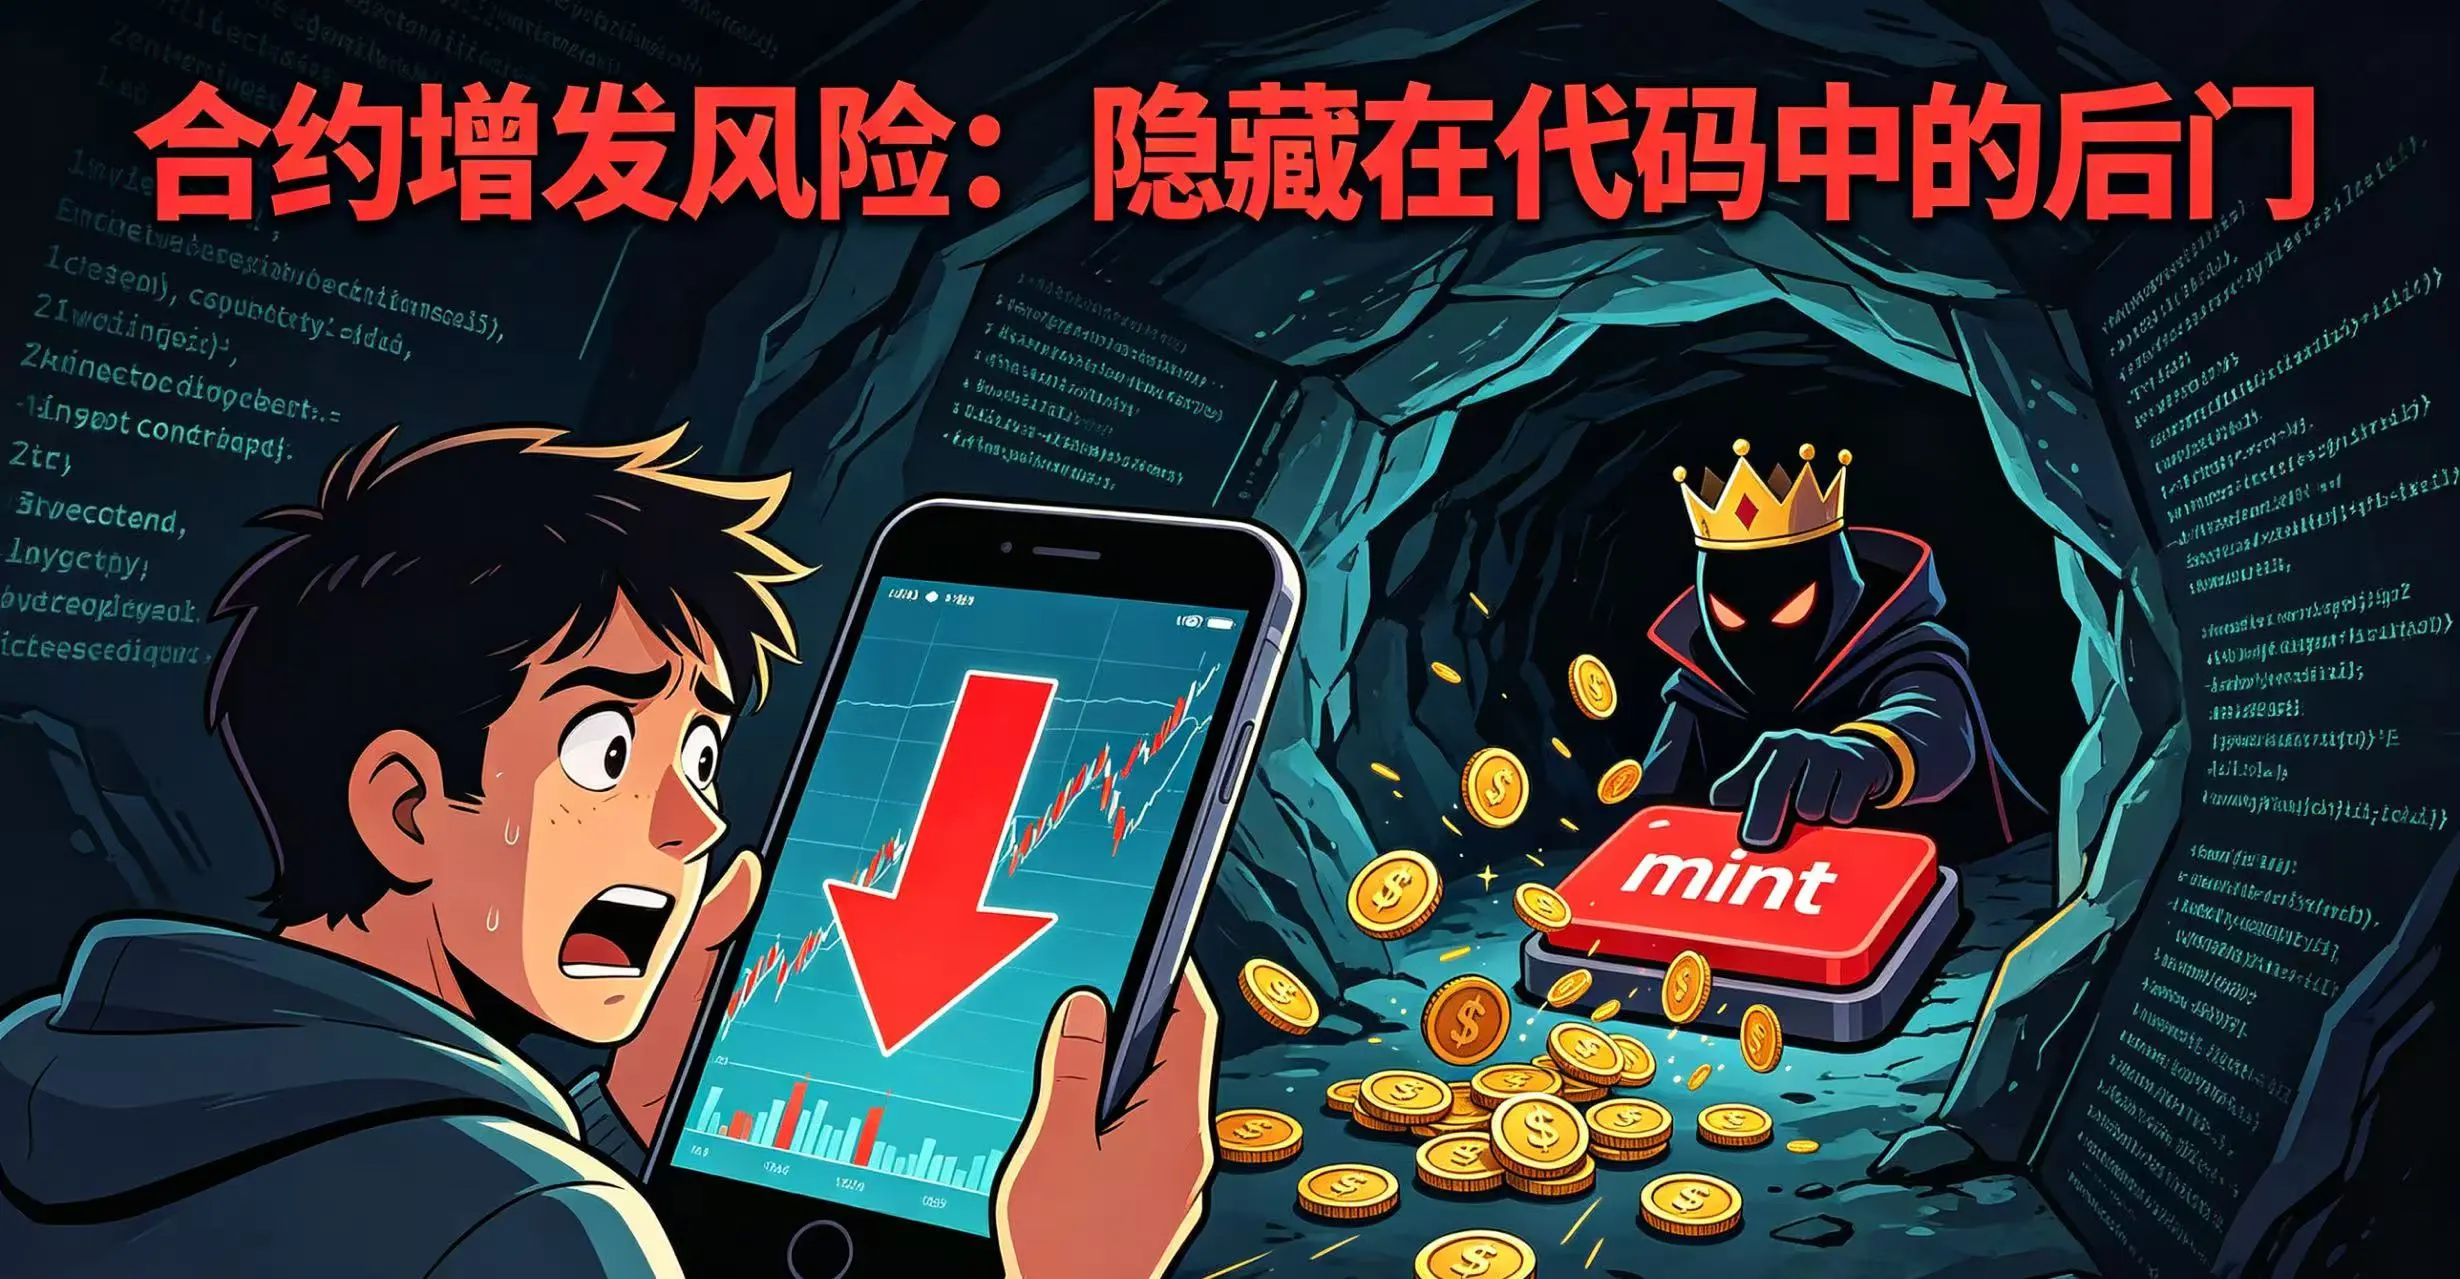
2026年3月,Solana迷因币VELOXY从零点几美元冲到14美元。持有者还没来得及高兴,链上数据揭示了真相:项目方直接铸造了几百万个新币,所有人的份额被无声稀释殆尽。
这种事每天都在发生。项目方赚钱最直接的办法不是拉盘,是在你不知道的时候印更多币。这叫增发,是代币合约里最危险的后门。
这篇只讲一件事:有哪些工具能查出一个代币能不能增发,怎么操作。
增发的三种形态,风险完全不同
| 形态 | 说明 | 风险等级 |
|---|---|---|
| mint函数还在,项目方地址可调用 | 随时无限量铸造,最常见的后门 | 极高 |
| mint函数还在,但转给了多签钱包 | 需要多方共同签名,单个人偷不了 | 中等 |
| mint函数已禁用或转给黑洞地址 | 总供应量永久锁定,无法再增发 | 安全 |
你要检测的不是"有没有mint函数"——几乎所有代币都有。你要查的是:这个函数现在谁能调、还能不能调。
工具一:Etherscan/BscScan——最基础也最准

不装任何东西,打开网页就能查。每次买入前做一遍,能筛掉七八成有问题的项目。
| 步骤 | 操作 | 查什么 |
|---|---|---|
| 1 | 粘贴合约地址进Etherscan/BscScan | 先看Contract标签是否已验证,未验证=黑盒 |
| 2 | Read Contract里搜mint、mintToken、issue | 有这些函数=存在铸造能力 |
| 3 | Write Contract里查owner返回地址 | owner是可追溯地址=有人掌握铸币权 |
| 4 | Read Contract里查mintingFinished或mint_authority | 返回true/零地址=铸造权已永久关闭 |
Solana链上同样逻辑:Solscan查代币的Mint Authority字段,显示Disabled或空地址=安全。
工具二:Token Sniffer——30秒出结果

手动查合约准确但门槛高。Token Sniffer解决这个问题:粘贴合约地址,一键扫描。
| 字段 | 含义 | 危险信号 |
|---|---|---|
canMint | 是否存在公开铸造函数 | true = 能增发 |
hasHiddenFees | 是否有隐藏税费 | true = 有隐藏收割 |
honeypotRisk | 是否为蜜罐 | true = 买了卖不掉 |
ownerControlsAll | owner是否控制所有权限 | true = 项目方说了算 |
isRenounced | 合约所有权是否已放弃 | false = 项目方还能改规则 |
score | 综合安全评分 | 越高越安全 |
如果canMint=true + ownerControlsAll=true + isRenounced=false,三个叠一起=项目方随时可以印新币稀释你。
工具三:Honeypot Checker——增发+蜜罐一起查
| 字段 | 含义 | 安全信号 |
|---|---|---|
Mintable | 是否存在铸造权限 | None found = 无增发能力 |
| 买卖税率 | 买入/卖出被抽多少 | 越低越好 |
| 黑名单机制 | 是否有地址被禁止交易 | 有=项目方可 selective 冻结 |
底层逻辑是模拟一笔小额买卖来检测交易行为。覆盖维度广,当综合扫雷工具用没问题。但官方也说了:无法保证100%准确,新代币可能有新手法规避检测。结果当参考,别当结论。
工具四:Solana专用检测
Solana的增发权限直接写在Token Mint账户的mint_authority字段里。
| 查询方式 | 操作 | 判断标准 |
|---|---|---|
| Solscan网页版 | 搜合约地址,看Mint Authority字段 | Disabled/空地址=安全;具体地址=能增发 |
| Python脚本 | 社区开源脚本,通过RPC拉取mint账户数据 | 自动化批量扫描,适合批量排查 |
和Etherscan查mint_authority逻辑完全一样,只是Solana直接在前端展示了,省得翻代码。
工具五:进阶——实时监控+AI审计
| 工具 | 类型 | 核心能力 | 适合谁 |
|---|---|---|---|
| GoPlus安全引擎 | 多链聚合扫描 | 覆盖20+公链,查mint权限/黑名单/税率 | 多链玩家 |
| ETH Watchtower | 实时链上监控 | WebSocket监控mint事件,零地址转账即报警 | 需要全天候盯盘的人 |
| naomi-scanner | AI自动审计 | 监听Uniswap新池子,自动跑蜜罐+权限+LP检测,Claude评分输出Alert/Watch/Ignore | 不想手动查的懒人 |
| Nethermind AuditAgent | 企业级AI审计 | 深度扫描合约代码,机构级检查深度 | 大额资金审计 |
naomi-scanner最有意思——你不用输合约地址,它监听新池子上线,自动完成全套分析推到你终端。输出示例:score=82 liq=4.30eth top10=18% lp burned 100% ownership renounced no mint clean——每个字段一目了然。
增发后能撤销吗?
能,但要项目方主动操作。
| 方式 | 操作 | 效果 |
|---|---|---|
| 放弃铸币权 | 把mint_authority设为零地址 | 永久关闭,不可逆 |
| 转入时间锁 | 铸币权交给定时解锁合约 | 到时间才能动用 |
怎么验证是不是真放弃了?Etherscan读mint_authority看是否零地址,Solscan看Mint Authority是否Disabled。别信白皮书和推特,链上数据造不了假。
三条路径,组合着用
| 路径 | 工具 | 特点 |
|---|---|---|
| 手动查源码 | Etherscan/BscScan/Solscan | 最准,无盲区,但要读得懂 |
| 一键扫描 | Token Sniffer/Honeypot Checker | 最快,适合初筛,结果需交叉验证 |
| 实时监控 | ETH Watchtower/naomi-scanner | 增发发生时第一时间报警,不用等崩了才查 |
很多人花几小时研究K线、社区、KOL背书,却不愿花三分钟查一下合约。说实话,mint权限还留着、项目方又没链上放弃——那条K线就是建在引信上。
代币合约安全检测工具介绍,不构成投资建议。各工具检测精度可能随版本更新变化,结果不可作为唯一安全依据,请链上交叉核验。代币投资风险极高,风险自担。